身份与设备不清楚
未知终端、共用账号或设备信息不完整,会增加敏感资源被非预期访问的风险。
生产终端、办公设备与访客接入并存时,网络边界和使用规则需要清晰、可执行。
未知终端、共用账号或设备信息不完整,会增加敏感资源被非预期访问的风险。
网络应用、移动存储、打印和违规外联等通路并存,单一出口策略难覆盖全部场景。
一刀切封堵可能影响正常协作;策略过松,又难以发现、记录和核查异常外发。
根据企业网络现状梳理终端身份、访问范围和管理要求,再配置相应策略与审计规则。
架构示意,实际部署范围、策略与设备配置需结合现场网络环境及业务要求确定。
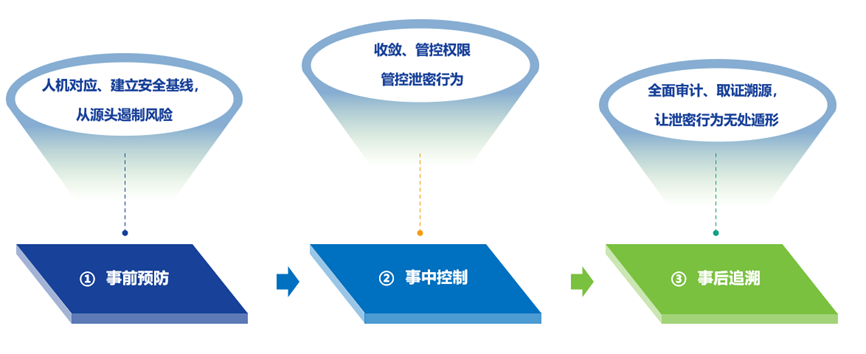
先建立身份与终端安全基线,再收敛权限、管控外发行为,最后通过审计资料辅助还原事件。
以资产识别、流量分析、文件识别和 SSL 终端解密为技术基础,组合准入、行为管理、文件外发管控与审计能力。
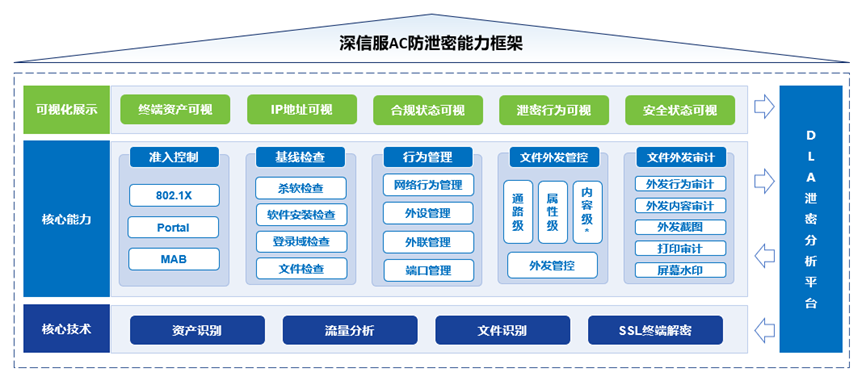
让入网身份与设备对应起来,并在接入时检查基础安全状态。
通过主动探测或流量分析发现指定网段中的设备,形成资产视图。
根据组织现状选择认证方式,为用户权限、审计策略和访问管理提供依据。
可按策略检查杀毒软件、系统补丁、文件、进程或域状态;对不合规终端限制访问、隔离或提示修复。
保留业务所需的合规通路,对高风险通路和敏感文件设置更细的规则。
结合用户角色、终端类型及接入区域设置差异化上网和业务访问策略,收敛不必要的网络权限。
按需部署终端 Agent,管理常见移动存储和外设,并识别可能绕过网络出口的连接行为。
结合用户、时间、文件名、大小、类型或文件特征匹配策略,减少粗放封堵对正常协作的影响。
审计策略应结合企业管理要求配置,明确记录范围、保存周期和查看权限。
按策略记录终端文件外发行为,并可留存相关文件,辅助后续核查。
文档描述了 Windows 桌面水印和文件外发触发截图能力,可为敏感信息管理与事件核查补充线索。
可结合镜像流量和指定 IP 范围识别业务访问,区分用户访问业务与业务主动外联等日志类型。
围绕企业实际管理要求落策略,让日常运营更清楚、更可控。
梳理人员与设备的接入方式,按场景配置认证与访问权限。
将网络访问规则集中管理,减少多区域配置不一致。
建立必要的行为记录与查询机制,便于问题核查和日常管理。
结合业务优先级安排部署、联调和优化,降低对生产的影响。
从现场调研开始,先确认网络与业务边界,再逐步部署、验证和交付。
盘点网络区域、终端类型、关键业务和常用文件外发场景。
明确用户认证方式、终端合规要求和不合规时的处置方式。
选择代表性部门或区域试点,验证策略并调整业务影响。
按确认后的策略逐步推广,完成培训、审计和持续优化。
可结合企业规模、厂区分布和现有网络设备,进一步细化部署范围。
适用于办公、生产、访客网络并存的企业环境。围绕终端准入、访问权限、上网行为管理和日常审计要求,规划更清晰的网络安全管理方式。
告诉我们你的网络现状与管理目标,预约一次方案沟通。