信锐
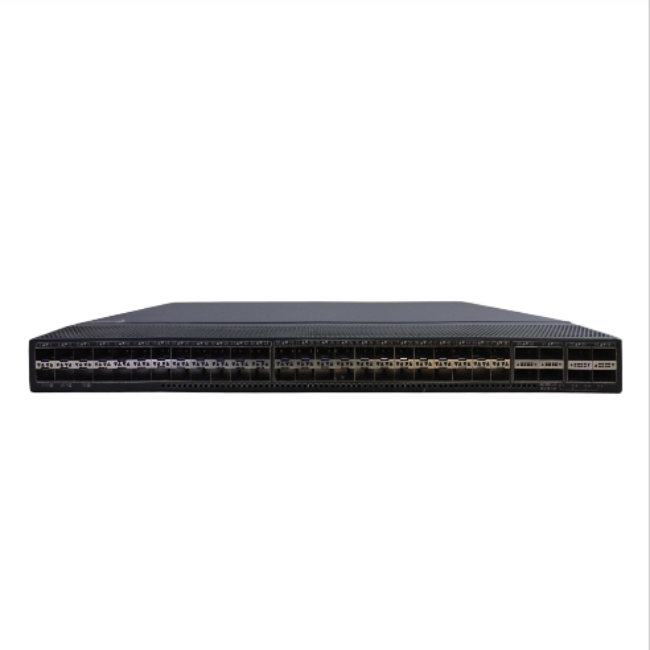
信锐RS6800-56CQ-EI-48X汇聚交换机
RS6800-56CQ-EI-48X交换机是信锐技术自主研发的10G/25G盒式交换机产品。该系列交换机采用全新的系统架构设计,可以同瘦AP模式一样在网络管理平台(NAC/NMC)上零配置上线,实现安视交换机的即插即用。通过网络管理平台便可实现对安视交换机的全周期管理,包括IP配置、端口配置、VLAN配置、ACL配置、QoS配置等,且可对安视交换机进行全方位的可视化状态查看,包括交换机负载、端口转发负载、环路状态、终端接入类型等。同时,每个100G端口均支持向下兼容40GE速率传输,支持端口拆分一分四,拆分为4*25G/4*10G模式,支持基于AI模拟流量的业务质量感知、路径链等智感功能。除此之外,安视交换机还具备比传统交换机更安全的特性,可以与无线网络、安全设备进行联动,实现更安全的网络管控。
产品规格、兼容性及供货状态,请以厂商最新资料和项目确认结果为准。
PRODUCT OVERVIEW
产品介绍
产品介绍
RS6800-56CQ-EI-48X交换机是信锐技术自主研发的10G/25G盒式交换机产品。该系列交换机采用全新的系统架构设计,可以同瘦AP模式一样在网络管理平台(NAC/NMC)上零配置上线,实现安视交换机的即插即用。通过网络管理平台便可实现对安视交换机的全周期管理,包括IP配置、端口配置、VLAN配置、ACL配置、QoS配置等,且可对安视交换机进行全方位的可视化状态查看,包括交换机负载、端口转发负载、环路状态、终端接入类型等。同时,每个100G端口均支持向下兼容40GE速率传输,支持端口拆分一分四,拆分为4*25G/4*10G模式,支持基于AI模拟流量的业务质量感知、路径链等智感功能。除此之外,安视交换机还具备比传统交换机更安全的特性,可以与无线网络、安全设备进行联动,实现更安全的网络管控。
RS6800-56CQ-EI-48X交换机是信锐技术自主研发的10G/25G盒式交换机产品。该系列交换机采用全新的系统架构设计,可以同瘦AP模式一样在网络管理平台(NAC/NMC)上零配置上线,实现安视交换机的即插即用。
通过网络管理平台便可实现对安视交换机的全周期管理,包括IP配置、端口配置、VLAN配置、ACL配置、QoS配置等,且可对安视交换机进行全方位的可视化状态查看,包括交换机负载、端口转发负载、环路状态、终端接入类型等。同时,每个100G端口均支持向下兼容40GE速率传输,支持端口拆分一分四,拆分为4*25G/4*10G模式,支持基于AI模拟流量的业务质量感知、路径链等智感功能。除此之外,安视交换机还具备比传统交换机更安全的特性,可以与无线网络、安全设备进行联动,实现更安全的网络管控。
可视化的网络管理
RS6800系列交换机结合网络管理平台提供交互友好的Web管理界面。1:1还原交换机端口和面板状态,能方便、快捷查看交换机端口工作状态、系统资源使用情况、流量趋势等;并支持直接在端口上进行配置,例如修改VLAN等。
RS6800系列交换机可实现接入终端的可视化管理,能够多维度管控终端接入方式、接入终端类型,实时显示终端接入后的行为变化,同时还可以做终端资产统计。
RS6800系列交换机可实现IP地址可视化管理。通过DHCP地址池安全可视化管理功能,在分配IP地址前自动检测租期剩余时长分布、IP地址预留等IP地址使用情况。有效解决因IP地址缺乏有效管理,导致IP地址冲突和IP地址使用率低等问题。
优质的智感网络体验
RS6800系列交换机支持模拟AI终端全天候主动感知业务的体验质量,从用户的角度感知业务质量,直观呈现业务的使用体验,卡片式呈现业务健康度以及支持业务质量状态回溯。
RS6800系列交换机支持主动感知整网端口可用性,轻松完成全局信息点连通性检查;交换机智能感知流量路径质量情况,直观呈现故障节点,并提供专业排障建议。
RS6800系列交换机支持路径链功能,支持查询30天内任意源到目的的实际流量走向,精准定位路径故障节点。
RS6800系列交换机支持通过NMC/vNMC平台导出网络运行报告和多维感知报告,聚焦运维省心省力。
大幅降低网络维护难度
RS6800系列交换机采用“零部署”上线方式,交换机接上网线后自动展示在待激活列表,无需配置,一键即可激活。同时控制器还能对故障交换机进行一键重启和替换,更大程度节省运维时间。
RS6800系列交换机支持自动化拓扑生成。设备接线后,管理平台自动生成网络拓扑,并且能够直接在拓扑上进行设备配置。
极大地提升了故障处理效率,例如因为配置错误导致交换机与控制平台之间的通道断开时,在拓扑上可以直接对交换机修改配置,无需再跑到设备现场。
丰富的安全控制策略
RS6800系列交换机支持丰富多样的认证方式,包括802.1x、CA证书认证、Portal、手机自注册、短信、APP、二维码审核等认证方式,同时支持双因素安全认证。
RS6800系列交换机支持丰富的访问控制策略,支持基于协议(例如:OSPF、UDP、ARP)及自定义协议号、交换机单端口、聚合口、源目IP地址、MAC地址、时间等维度的ACL策略。
RS6800系列交换机支持DHCPSnooping功能,通过设置信任(Trust)和非信任(Untrust)端口,保障交换机只转发信任端口的 DHCP OFFER/ACK/NAK 报文,丢弃非信任端口的 DHCP OFFER/ACK/NAK 报文,从而达到阻断非法 DHCP 服务器的目的。此外,支持监听经过交换机的DHCP数据包,结合DAI(Dynamic ARP Inspection)和 IPSG(IP Source Guard)可实现ARP防欺骗和IP流量控制功能。
完善的QoS策略
RS6800系列交换机支持对于匹配ACL的流量进行重标记从而实现流量监管。可以基于交换机端口出方向和入方向进行报文转发速率设置。
RS6800系列交换机支持多种调度模式(例如:轮询模式、严格优先模式等)实现流量基于报文或端口的优先级。可以基于交换机组实现COS、DSCP优先级映射。
支持L2(Layer2)~L4(Layer 4)包过滤功能,提供基于源MAC地址、目的MAC地址、源IP地址、目的IP地址、TCP/UDP协议源/目的端口号、协议、VLAN的非法帧过滤功能。
完备的终端安全策略
RS6800系列交换机支持IP-MAC部署自动学习绑定,当IP+MAC不对应时,可以将终端加入黑名单并断开终端流量。基于管理需要,可以预留特权IP,但是特权IP必须由管理员审批才可以使用,并且可以做到IP白名单免审批。为方便配置管理,还可以将交换机的端口进行端口组划分。
RS6800系列交换机支持自定义端口接入终端类型及MAC黑白名单,同时支持终端的MAC与交换机端口变更检测。交换机端口终端类型变更后,会通过APP、短信通知网络管理人员,接入终端发生安全策略事件后,交换机还可以将终端加入黑名单。
多样的网络可靠性保护机制
RS6800系列交换机支持M-LAG虚拟化技术。M-LAG虚拟化技术将成员设备的管理与控制平面分离,支持跨设备链路捆绑组网,相较于传统虚拟化技术,支持业务不中断升级,可有效降低故障传递风险。
RS6800系列交换机支持vUnit(VirtulUnit)堆叠。通过聚合链路的连接,能够将多台物理设备虚拟为一台逻辑设备进行统一的配置和管理。通过vUnit技术可以简化本地网络管理节点,同时增加端口密度和带宽,充分发挥设备性能。
RS6800系列交换机支持VRRP(虚拟路由冗余协议)。将多台交换机构建一个VRRP备份组,实现上行路由的多级备份。
RS6800系列交换机支持双交流电源供电,实现1+1冗余备份。全系列产品均采用变速风扇设计,设备可根据环境温度智能调节风扇转速,保障设备稳定工作。
完善的安全防护策略
RS6800系列交换机支持东西向流量安全功能。随着终端数量快速增长以及终端的多样化,终端不合规接入、终端的不安全操作行为得不到有效管控,仅在出口部署安全设备的传统网络架构,无法防御风险终端在内网发起的攻击。通过丰富的东西向流量安全策略,对内网安全威胁做横向阻断,防止内网终端的风险流量绕过出口安全设备在内网中进行传播,扩散到其它终端。
RS6800系列交换机支持与深信服安全感知平台SIP、防火墙AF等做联动。在完成设备对接后,交换机会将流量镜像至安全感知平台做大数据安全分析。如果平台监测到内网中存在失陷终端,将会下发封堵指令到交换机,进而切断风险流量的横向传播,防止风险流量在内网中扩散。
资料说明:产品特性与技术信息整理自用户指定的产品资料页。具体规格、版本支持、兼容性及供货状态,请以厂商最新资料核实。
PRODUCT CONSULTATION
需要进一步了解这款产品?
联系团队沟通设备选型、网络环境和项目需求。