网络安全方案

深信服全网 AC
防泄密方案

围绕用户从入网到数据外发的全流程,综合管理身份、终端、网络行为和文件外发,帮助制造企业建立事前预防、事中控制、事后溯源的防泄密体系。

✓ 适配多终端接入场景 ✓ 统一策略与行为审计 ✓ 支持分阶段落地
制造企业网络安全建设
✓
SANGFOR · ACNETWORK ACCESS & SECURITY
统一接入与策略管理ACCESS CONTROL · AUDIT · PROTECTION
终端接入 · 访问控制 · 行为审计
⌘
资产识别与身份认证先明确谁、用什么设备接入
◇
准入与安全基线不合规终端可限制或隔离
▤
网络与终端管控管理外设、应用与外发通路
▣
审计与事件溯源记录行为并辅助核查
WHY THIS SOLUTION

企业网络安全,常见的三类管理难题

生产终端、办公设备与访客接入并存时,网络边界和使用规则需要清晰、可执行。

⌘

身份与设备不清楚

未知终端、共用账号或设备信息不完整,会增加敏感资源被非预期访问的风险。

▤

外发通路分散

网络应用、移动存储、打印和违规外联等通路并存,单一出口策略难覆盖全部场景。

⚙

管控与办公体验难平衡

一刀切封堵可能影响正常协作;策略过松,又难以发现、记录和核查异常外发。

SOLUTION ARCHITECTURE

从终端接入到行为审计,形成统一管理链路

根据企业网络现状梳理终端身份、访问范围和管理要求,再配置相应策略与审计规则。

员工与生产终端办公电脑 · 生产设备 · 移动终端
身份识别接入认证
访客与临时接入访客电脑 · 临时设备 · 外协人员
访客隔离权限限定
统一接入与安全策略管理
深信服全网 AC按企业网络架构与管理策略部署
01身份认证
02访问控制
03行为审计
04安全策略
企业内网资源业务系统 · 文件服务器 · 生产系统
分区访问权限策略
互联网与外部服务网页访问 · 云服务 · 外部协作
行为规范日志审计

架构示意,实际部署范围、策略与设备配置需结合现场网络环境及业务要求确定。

THREE-STAGE PROTECTION

从预防、控制到溯源,建立完整的防泄密流程

先建立身份与终端安全基线,再收敛权限、管控外发行为,最后通过审计资料辅助还原事件。
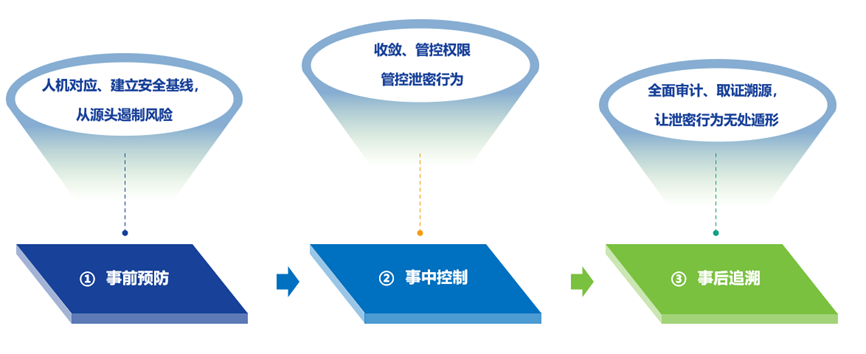
防泄密建设流程图:事前预防、事中控制、事后追溯
防泄密建设的三个阶段
AC CAPABILITY FRAMEWORK

全网 AC 防泄密能力框架

以资产识别、流量分析、文件识别和 SSL 终端解密为技术基础,组合准入、行为管理、文件外发管控与审计能力。
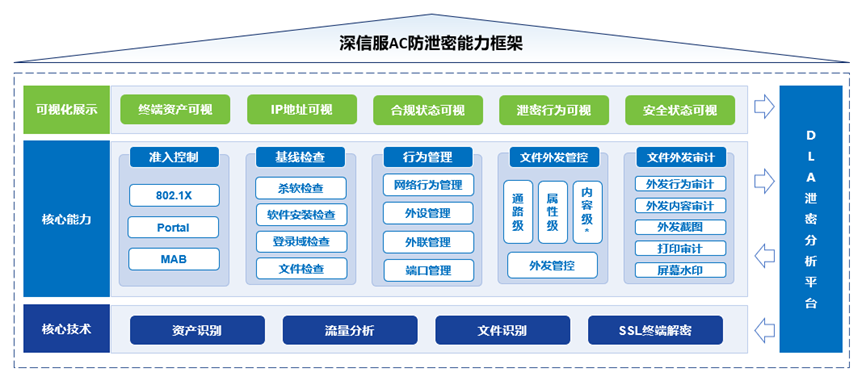
深信服 AC 防泄密能力框架图,包含可视化展示、核心能力、核心技术和 DLP 泄密分析平台
能力范围与模块组合需结合实际授权、部署方式和当前版本确认
BEFORE · PREVENT

事前预防:识别资产、用户和终端状态

让入网身份与设备对应起来,并在接入时检查基础安全状态。

⌕

内网资产识别

通过主动探测或流量分析发现指定网段中的设备,形成资产视图。

设备类型IP / MAC操作系统在线状态厂商信息
◎

用户身份认证

根据组织现状选择认证方式,为用户权限、审计策略和访问管理提供依据。

Web / 账号认证LDAP / RADIUS短信与访客二维码AD 单点登录
✓

准入与安全基线

可按策略检查杀毒软件、系统补丁、文件、进程或域状态;对不合规终端限制访问、隔离或提示修复。

802.1XPortalMAB隔离修复
DURING · CONTROL

事中控制:收敛网络权限,细化本地与文件策略

保留业务所需的合规通路,对高风险通路和敏感文件设置更细的规则。

⌘

按人、设备与位置管理访问

结合用户角色、终端类型及接入区域设置差异化上网和业务访问策略,收敛不必要的网络权限。

  • 按部门或角色配置策略
  • 区分办公、会议、访客等接入位置
  • 管理应用访问与上网行为
▣

管控终端外设与违规外联

按需部署终端 Agent,管理常见移动存储和外设,并识别可能绕过网络出口的连接行为。

  • U 盘等设备可设白名单、只读、拒绝或告警
  • 可管理移动硬盘、手机、蓝牙和打印机等外设
  • 对拨号、双网卡、非法 Wi-Fi 等行为告警或限制
▤

按文件属性控制外发

结合用户、时间、文件名、大小、类型或文件特征匹配策略,减少粗放封堵对正常协作的影响。

  • 策略动作可设为允许、拦截或终端提醒
  • 可按需配置外发文件存档
  • 具体通路与文件类型以授权模块及版本为准
AFTER · TRACE

事后溯源:把行为记录和上下文保留下来

审计策略应结合企业管理要求配置,明确记录范围、保存周期和查看权限。

▤

文件外发审计

按策略记录终端文件外发行为,并可留存相关文件,辅助后续核查。

浏览器即时通信邮件网盘外设文件传输工具
▦

桌面水印与外发截图

文档描述了 Windows 桌面水印和文件外发触发截图能力,可为敏感信息管理与事件核查补充线索。

水印内容可配置外发上下文留痕策略按需启用
↗

业务访问审计

可结合镜像流量和指定 IP 范围识别业务访问,区分用户访问业务与业务主动外联等日志类型。

业务访问业务外联服务器与用户线索
SOLUTION VALUE

方案价值

围绕企业实际管理要求落策略,让日常运营更清楚、更可控。

✓

规范终端接入

梳理人员与设备的接入方式,按场景配置认证与访问权限。

⌘

统一访问策略

将网络访问规则集中管理,减少多区域配置不一致。

▤

保留审计线索

建立必要的行为记录与查询机制,便于问题核查和日常管理。

↗

分阶段实施

结合业务优先级安排部署、联调和优化,降低对生产的影响。

DELIVERY PROCESS

清晰的实施步骤,降低项目协同成本

从现场调研开始,先确认网络与业务边界,再逐步部署、验证和交付。

01

需求调研

盘点网络区域、终端类型、关键业务和常用文件外发场景。

02

策略规划

明确用户认证方式、终端合规要求和不合规时的处置方式。

03

部署联调

选择代表性部门或区域试点,验证策略并调整业务影响。

04

培训运维

按确认后的策略逐步推广,完成培训、审计和持续优化。

RELATED SCENARIOS

适用于多类制造业网络环境

可结合企业规模、厂区分布和现有网络设备,进一步细化部署范围。

制造业工厂办公终端与生产设备接入统一网络安全管理
典型应用场景

制造企业多终端接入与网络安全管理

适用于办公、生产、访客网络并存的企业环境。围绕终端准入、访问权限、上网行为管理和日常审计要求,规划更清晰的网络安全管理方式。

多终端接入多厂区管理办公与生产网络

让网络安全管理更清晰、更可控

告诉我们你的网络现状与管理目标,预约一次方案沟通。

预约方案沟通 →
滚动至顶部