首页 ›
解决方案 › 网络安全 › 深信服 AC 上网代理与全网行为管理
网络安全解决方案
深信服 AC 上网代理
与全网行为管理方案
以统一代理出口为入口,将安全管理延伸到用户、终端、应用和数据。覆盖身份认证、精细化应用与流量管控、网络行为审计、终端准入及客户端审计,并可按需对接第三方 ICAP 检查服务。
统一代理出口
身份识别 · 策略控制 · 流量检查
全网安全能力 · 方案价值
从代理接入,扩展到全网与终端一体化管控
围绕企业办公网络的实际管理需求,构建身份认证、应用与流量管理、网络审计、终端准入和客户端审计能力。
身份认证与准入员工、访客、IoT;多种认证源与终端安全基线
应用与流量管控应用识别、功能方向、URL 分类、带宽和代理策略
全场景网络审计上网、业务访问、HTTPS、统一日志分析
终端行为管控外设、软件安装、端口、应用联网与桌面水印
客户端审计附件外发、U 盘、打印、远程运维及外发截屏
AI 应用治理Chat AI / Agent AI 识别、动作控制与使用可视化
30+资料标注的认证方式
10,000+应用种类与应用规则
3,000 万+URL 分类库,资料标注每两周更新
2,500+ / 15+Chat AI / Agent AI 应用
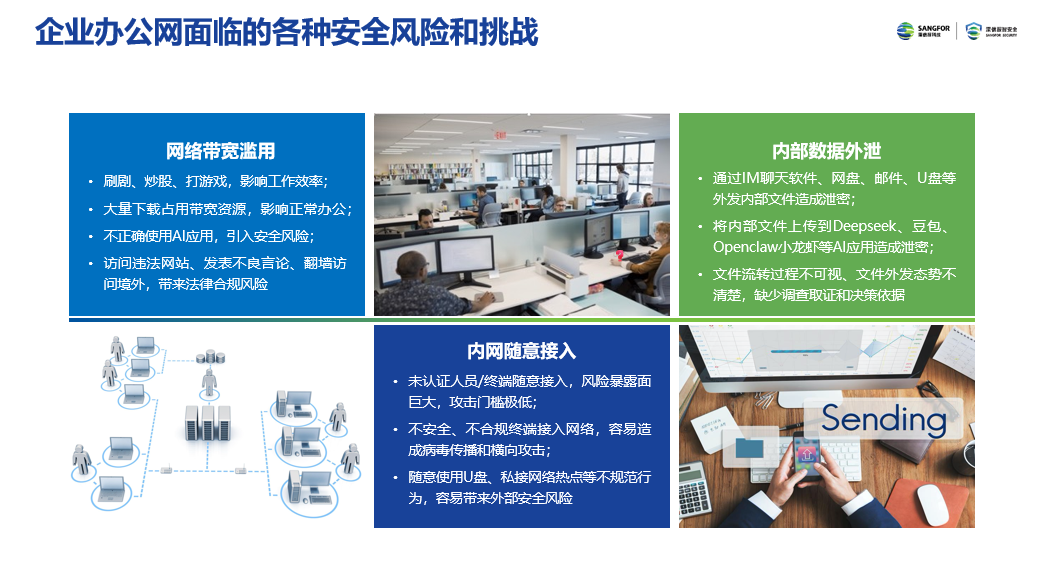 办公网风险画像带宽滥用、内部数据外泄、未授权接入与审计缺失。
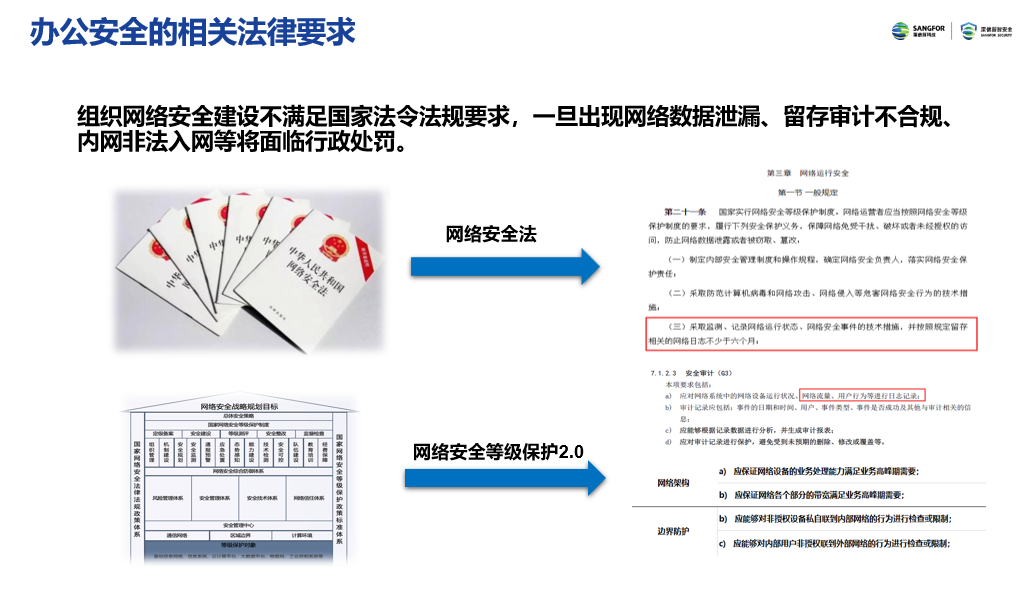 安全建设与审计留痕法规适用需结合企业实际和专业意见确认。
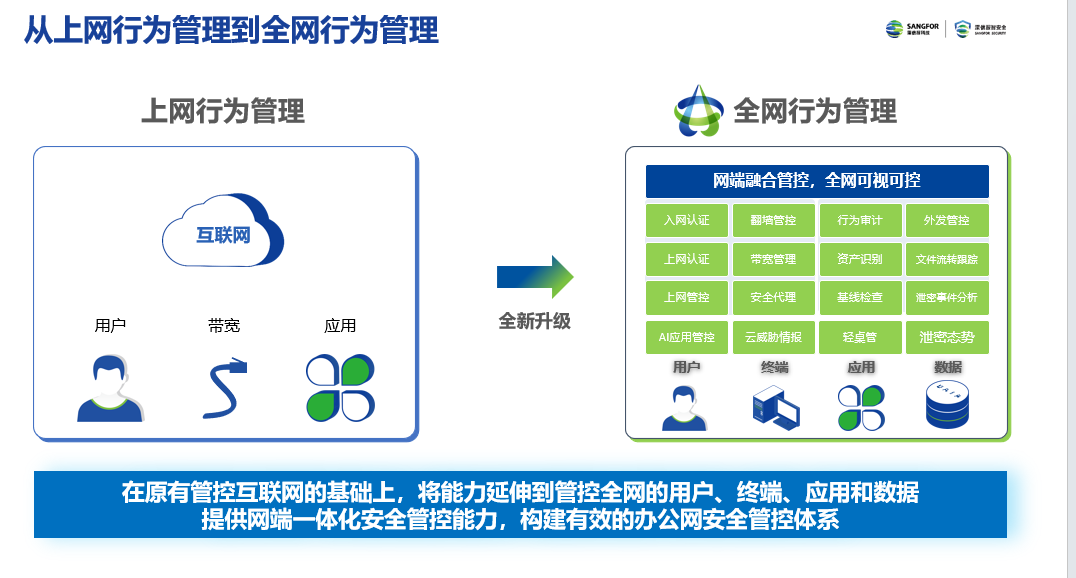 从上网行为管理到全网行为管理管控范围延伸到用户、终端、应用和数据。
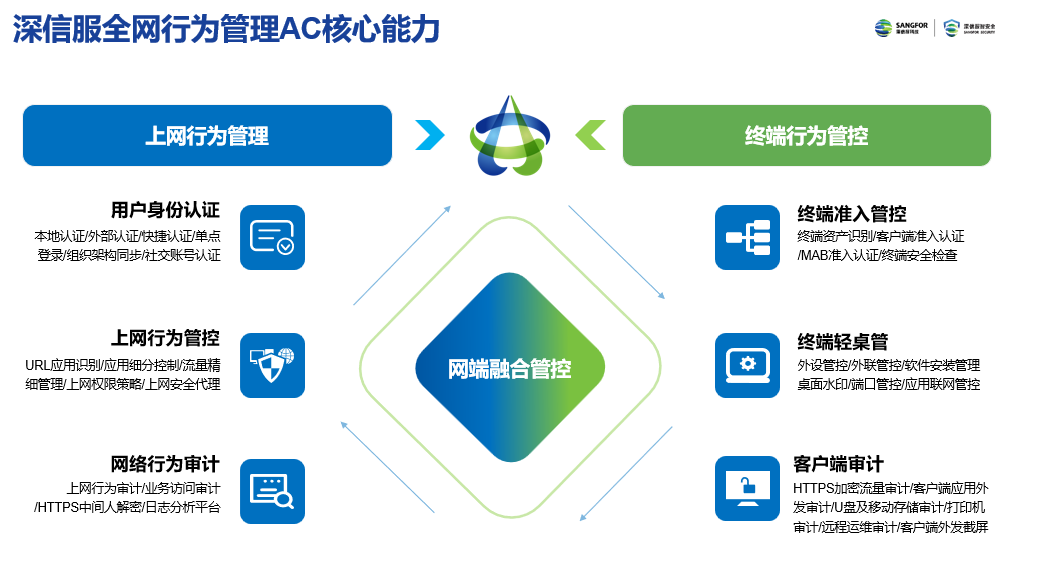 AC 核心能力总览上网行为管理与终端行为管控通过网端融合协同。
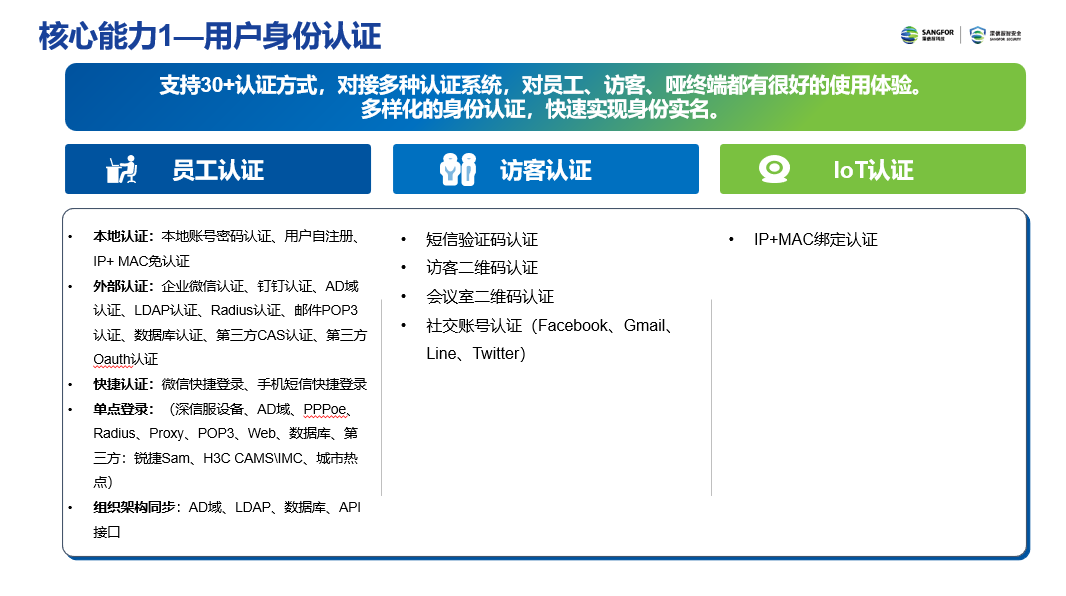 用户身份认证覆盖员工、访客及 IoT 认证,支持多种认证和组织同步方式。
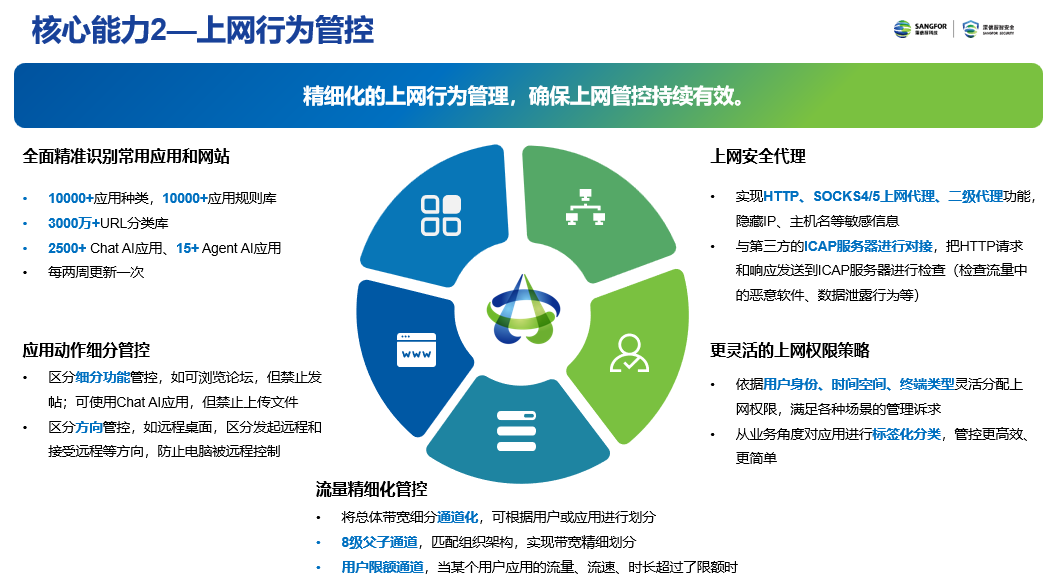 应用与流量精细管控细分应用动作、代理访问、URL 分类与通道策略。
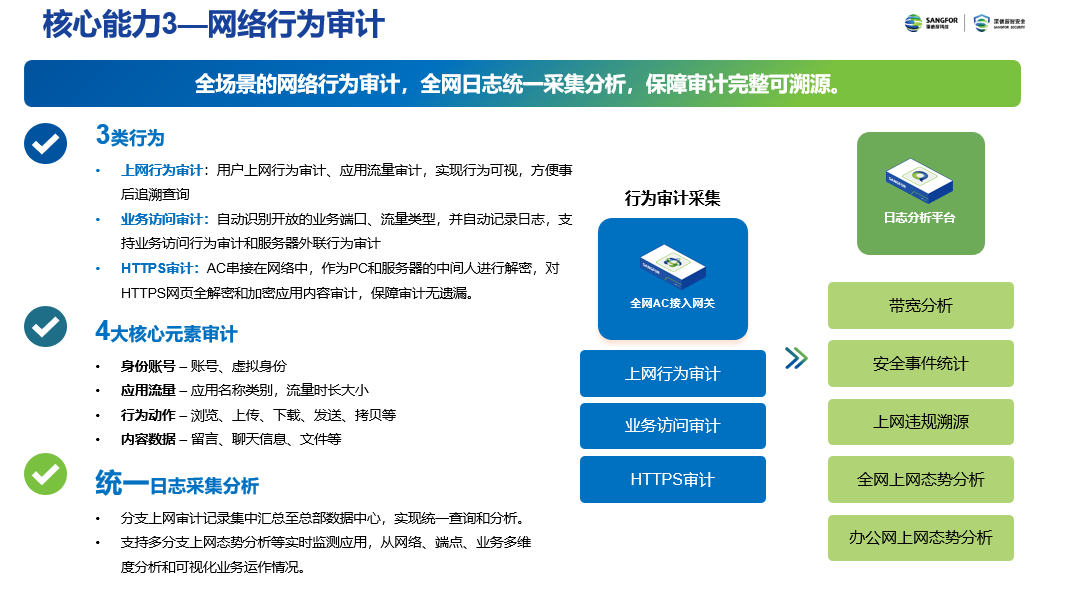 网络行为审计审计用户上网、业务访问和 HTTPS 行为,统一采集分析日志。
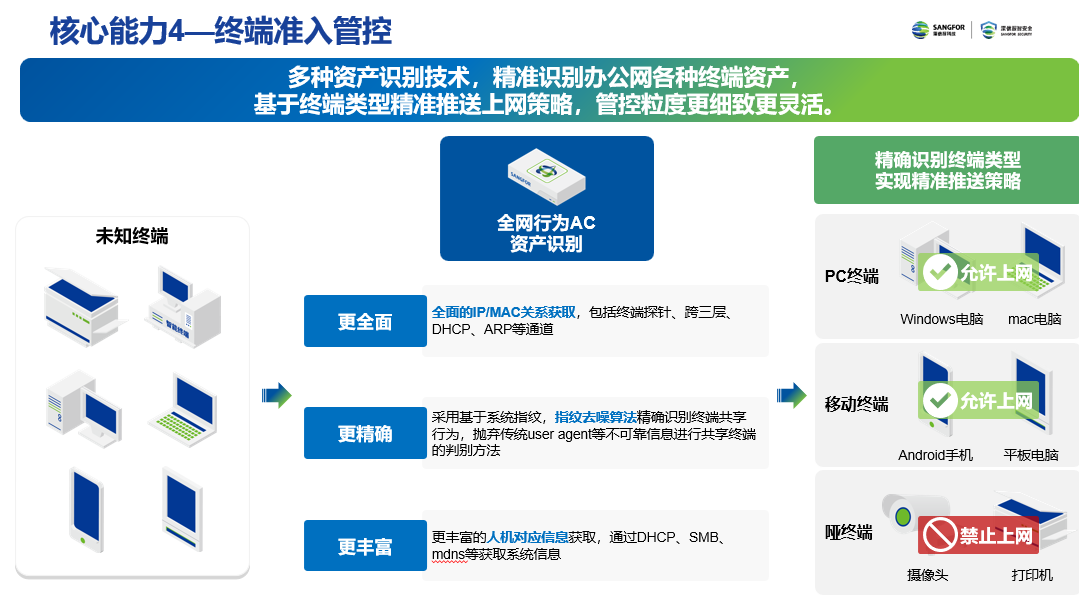 终端资产识别识别终端类型与资产关系,按终端类别推送上网策略。
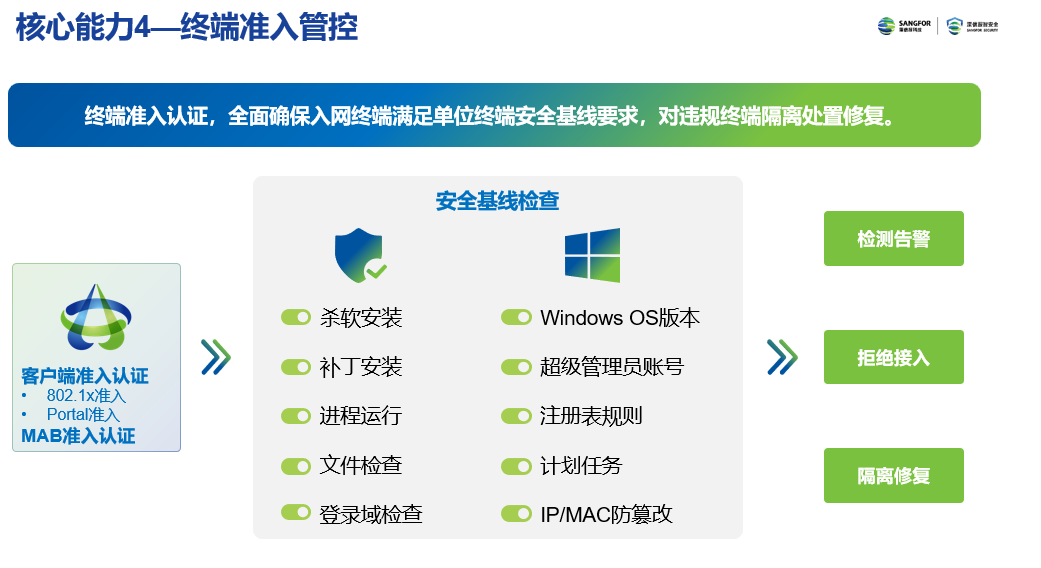 终端准入与安全基线可按策略告警、拒绝接入或隔离修复。
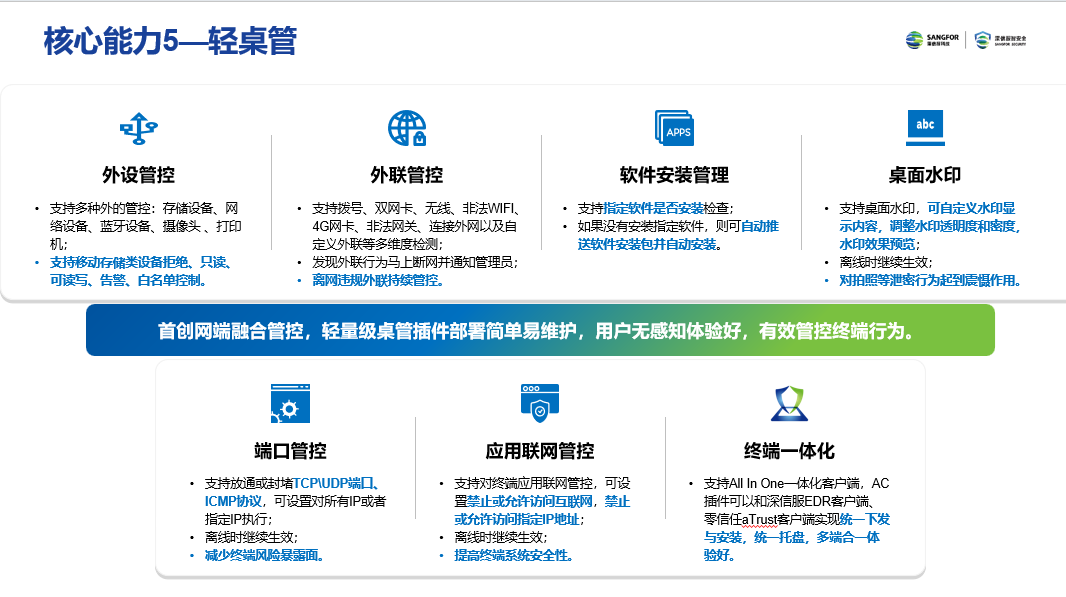 轻量级桌面管理涵盖外设、外联、软件安装、桌面水印、端口及应用联网。
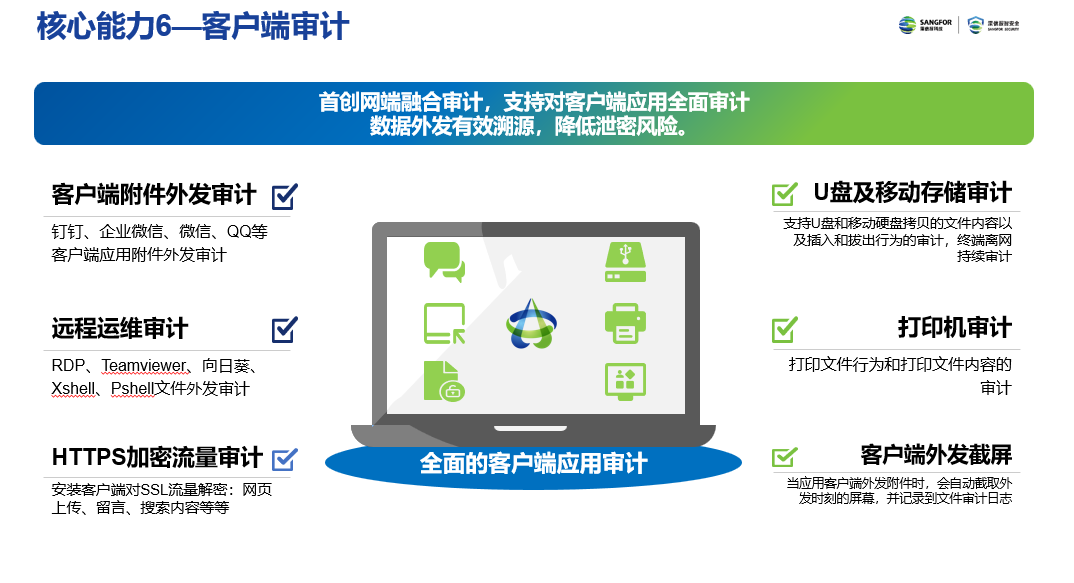 客户端行为审计覆盖附件外发、移动存储、打印、远程运维与外发截屏。
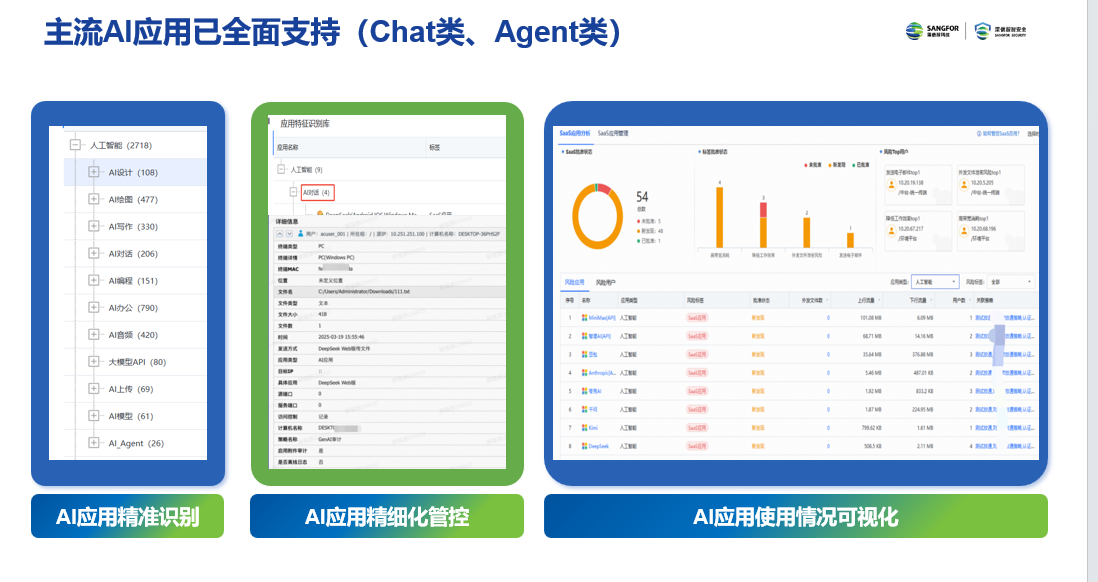 AI 应用识别与治理支持应用识别、细分控制与使用情况可视化。
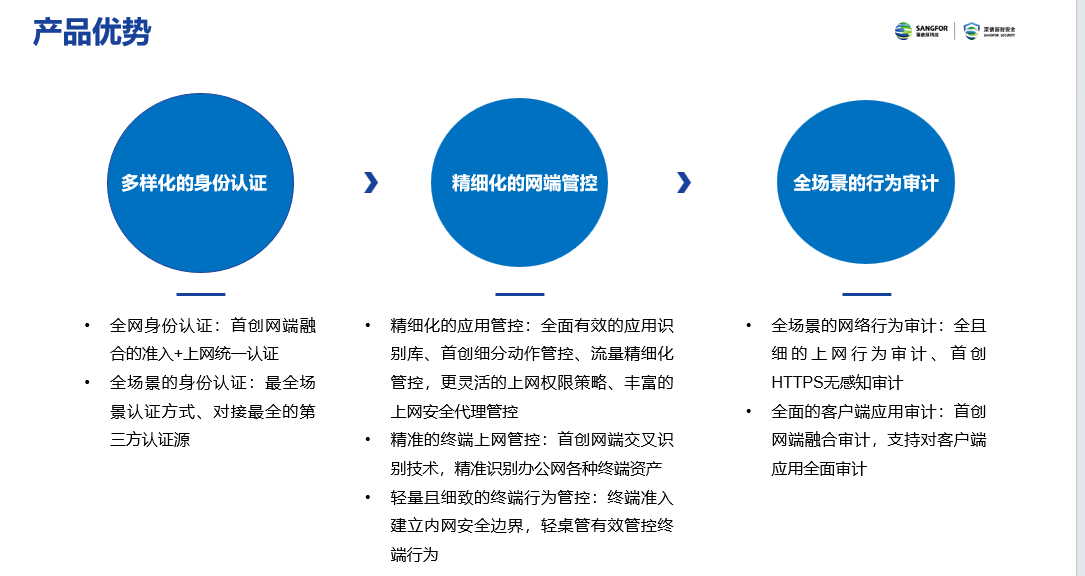 产品优势多样化身份认证、精细化网端管控与全场景行为审计。
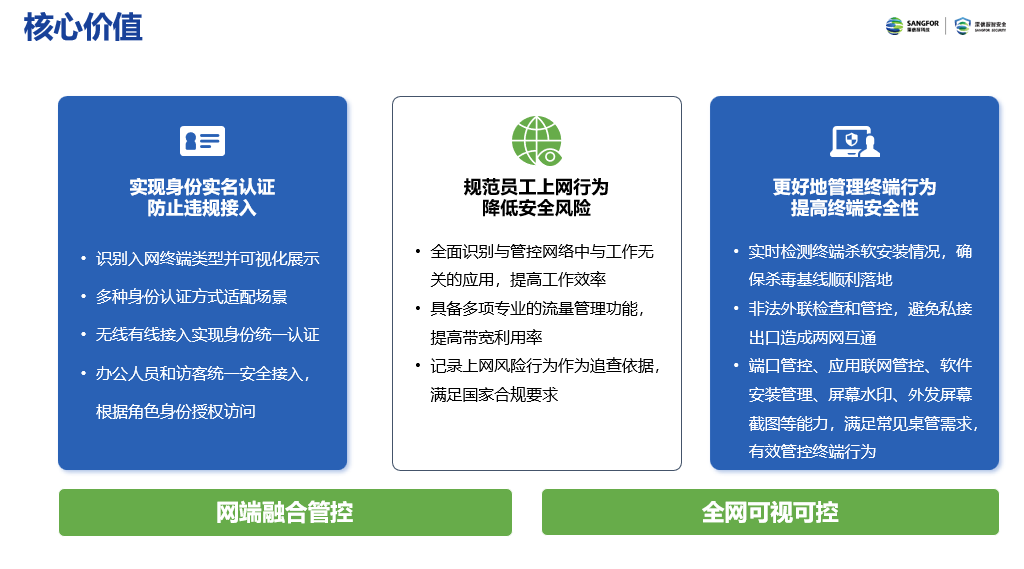 核心价值实现身份实名、规范上网行为并提升终端安全性。
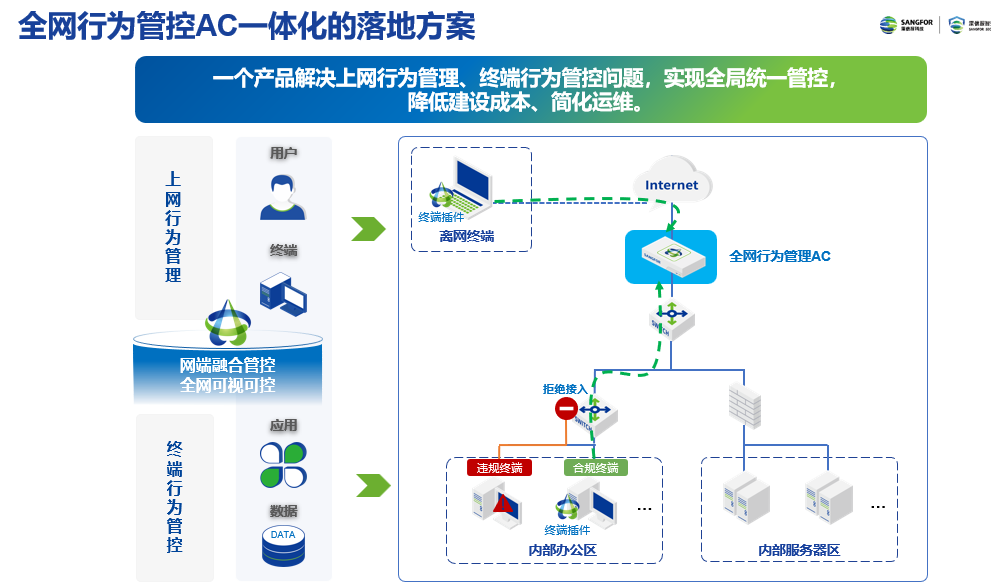 一体化落地架构结合内部办公区、服务器区及互联网出口规划部署与策略。
PROXY TRAFFIC FLOW
代理流量路径清楚,检查环节可扩展
由 AC 按用户和应用执行访问策略;需要深度检查时,可把 HTTP 请求与响应转发至第三方 ICAP 服务。
- 01 · ACCESS
用户与终端
员工、访客或业务终端按接入方式发起访问。
身份 · 终端 · 时间
- 02 · POLICY
深信服 AC 代理
识别应用与访问行为,执行用户权限、应用动作和流量策略。
HTTP · SOCKS4/5 · 二级代理
- 03 · INSPECT
ICAP 检查服务(可选)
将 HTTP 请求和响应发送至已部署的第三方 ICAP 服务器检查。
按现有安全平台配置
- 04 · INTERNET
互联网业务
按允许的访问策略连接目标网站和云应用,并保留相应行为记录。
策略放行 · 日志回看
实际链路、协议范围和检查能力需结合现网拓扑、设备型号、授权模块及第三方 ICAP 服务确认。
ACCESS POLICY
按岗位场景制定访问策略
把身份认证、应用权限和审计要求落实到日常业务中,兼顾办公效率与安全管理。
01 / 研发岗位保障研发业务连续
开放研发所需站点和工具,按岗位要求管理非工作应用与文件外发行为。
02 / AI 应用使用范围与上传动作分开管理
按业务需要开放对话或检索能力,并单独配置附件上传等动作权限。
03 / 远程协作控制连接方向
区分远程连接发起与接受行为,结合用户和终端条件设置访问规则。
04 / 访客网络限定身份与访问时段
按访客身份和有效时间配置互联网访问权限,并保留必要的行为记录。
DELIVERY PLAN
从现网梳理到策略落地
先确认链路和代理需求,再按业务部门试点策略,降低变更对日常访问的影响。
STEP 01梳理现网
盘点出口线路、现有代理、用户范围和关键应用。
STEP 02设计策略
明确认证方式、代理协议、访问权限与 ICAP 检查范围。
STEP 03小范围验证
选取代表部门进行联调,确认业务兼容和访问体验。
STEP 04推广与运维
分批上线,梳理例外规则,并建立日志查询和优化流程。
COMMON QUESTIONS
部署前先确认这些问题
不同网络架构和产品授权会影响代理能力与实施路径,建议在方案阶段逐项核对。
是否需要替换现有出口设备?
是否替换取决于当前拓扑、目标能力与设备性能。可先提供链路和出口设备信息,再评估网关、网桥或旁路等部署方式。
能否只管部分用户或部门?
可以基于用户、用户组、时间、终端类型和目标行为制定差异化访问策略;认证源和同步方式需结合现有目录系统确认。
对接 ICAP 后是否默认检查所有流量?
检查范围由 AC、第三方 ICAP 服务和管理员共同配置。上线前需明确协议、策略范围、性能容量和日志留存要求。
方案会包含具体设备型号与授权吗?
本页面先介绍方案能力。设备型号、性能参数、订阅与授权清单,需要根据用户规模、并发连接和现网出口带宽单独确认。
先把代理链路和访问规则梳理清楚
提供出口拓扑、用户规模和主要代理需求,获取适配现网的实施建议。