流统大法好

俗话说,网工面前三座山,不通丢包传输慢。不管是网络小学徒,还是网络大咖,为了翻越这三座大山都奉献过不止一根头发!秃头的路上你们并不寂寞!但是,小学徒和大咖是如何越过山丘的呢?方法可不一样哦!

咖哥,网络有丢包,咋办呢?
丢包?先看看丢哪儿了。

可能是核心交换机。
怎么说?

感觉它有问题,声音贼大。
年轻人,果然不讲武德…先做个流统吧。
流统?有必要吗?
…耗子尾汁…
大咖沉默了,不,大咖生气了!恨铁不成钢的那种!
没关系!让小编来告诉你,流统真的很有必要!它就是登山杖,9块9包邮还特扛造那种,有了它,喜马拉雅山都分分钟拿下!
为啥呢?其实,不通丢包传输慢的根本原因都可以归结为网络中存在异常丢包现象,通常一张业务网中存在少则几台、多则上万台设备,那么我们排障的第一步就是将排查范围尽可能缩小到某一台或几台设备,事半功倍,集中攻克,否则简直就是在抓瞎!
常用流统
说了那么多,到底什么是流统呢?流统就是流量统计的简称,通过QOS对符合匹配规则的流进行数量统计,既可以基于Byte也可以基于Packet统计,既可以针对In方向也可以针对Out方向统计,同时可以下发在接口、VLAN、全局、控制平面等多个层面。
常用的流量统计大致有:
1.
ICMP报文流统
2.
ICMPv6报文流统
3.
ARP报文流统
4.
DHCP报文流统
5.
VXLAN报文流统
ICMP流统方法
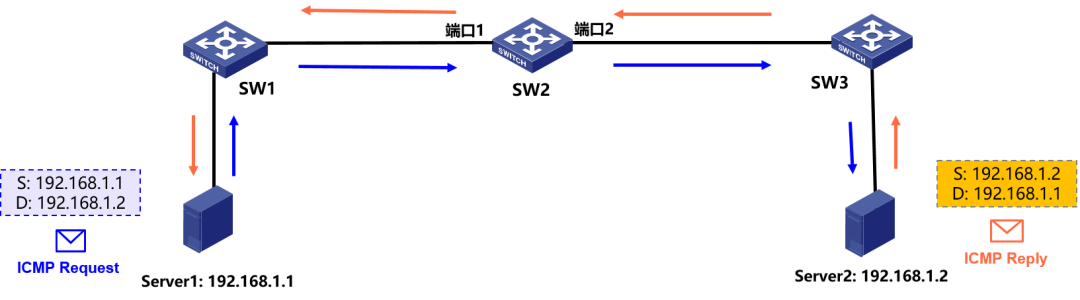
假如Server 1 (IP=192.168.1.1) 主动Ping往Server 2 (IP=192.168.1.2),那么ICMP Request报文从SW 2的端口1进入、端口2发出。反之同理。这里我们以ICMP Request报文流量走向举例,确认是否存在丢包:
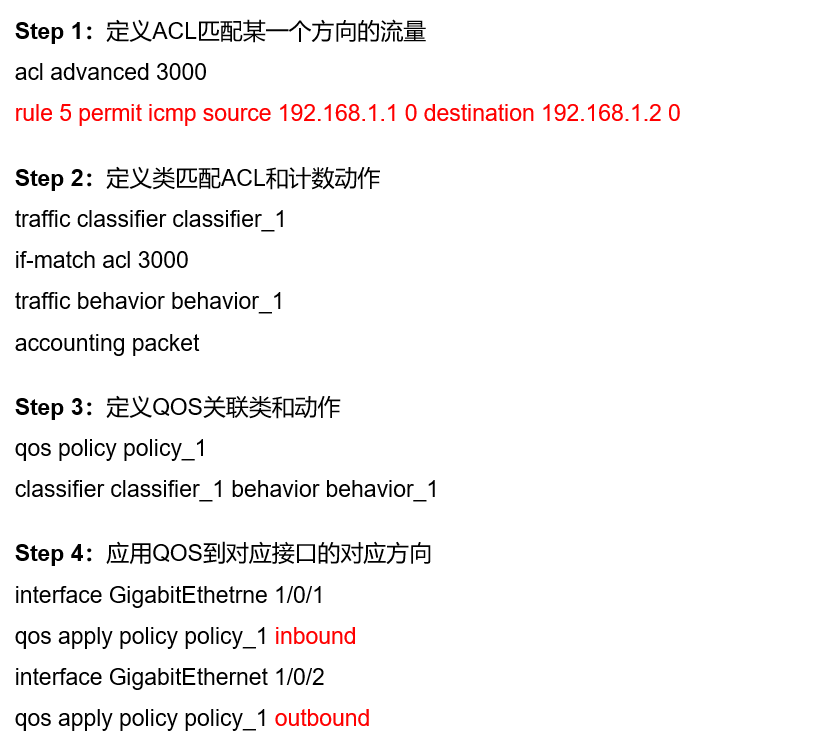
第一步:定义ACL匹配源IP为192.168.1.1、目的IP为192.168.1.2的ICMP Request报文。
第二步:创建名为classifier_1的流分类,匹配数据包的规则ACL 3000。再创建名为behavior_1的流行为,定义流统计动作accounting packet。
第三步:创建一个名为policy_1的策略,将流分类和流行为关联。
第四步:将QOS策略应用到端口1的入方向和端口2的出方向。
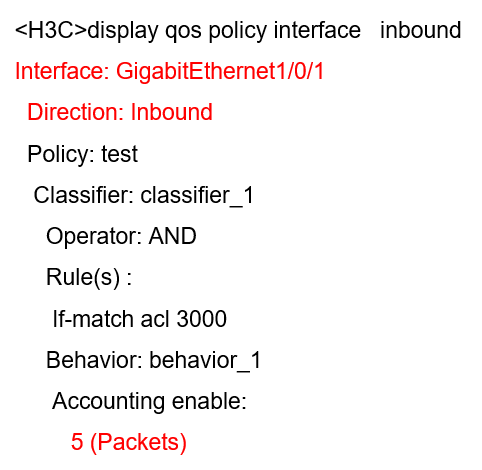
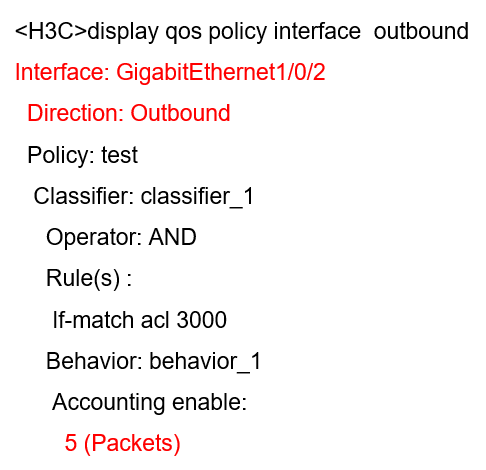
第五步:通过display qos policy interface inbound/outbound命令查看流统结果,图中端口1的inbound方向收到了5个ICMP Request报文,端口2的outbound方向发出了5个ICMP Request报文,由此说明SW 2并没有丢弃ICMP Request报文哦!
此外,可以通过reset counters interface命令来清除接口计数,清除后可以再次进行Ping测试和流统哦!
ICMPv6流统方法
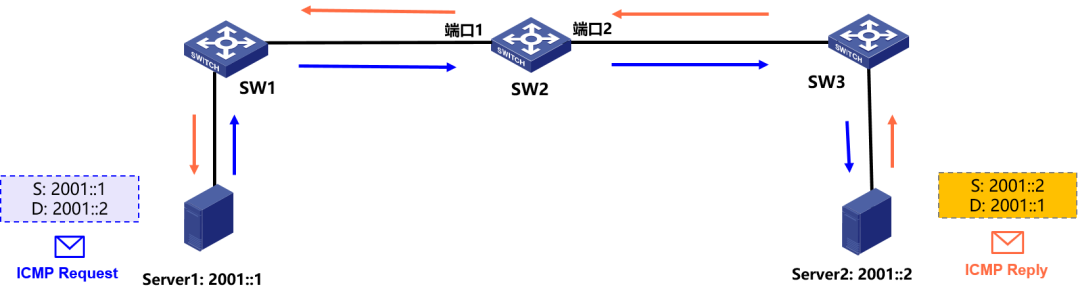
ICMPv6报文流统和ICMP报文流统的原理基本一致,不同的是,需要创建一个IPv6类型的ACL来匹配IPv6报文。
另外,由于IPv6中存在多种类型的ICMPv6报文,因此在统计IPv6 Ping报文时需要添加icmp6-type字段来精确匹配:
echo-request or type=128:IPv6 Ping的请求报文
echo-reply or type = 129:IPv6 Ping的应答报文
示例中的 IPv6 ACL匹配了源IP为2001::1/128、目的IP为2001::2/128的IPv6 Ping请求报文。
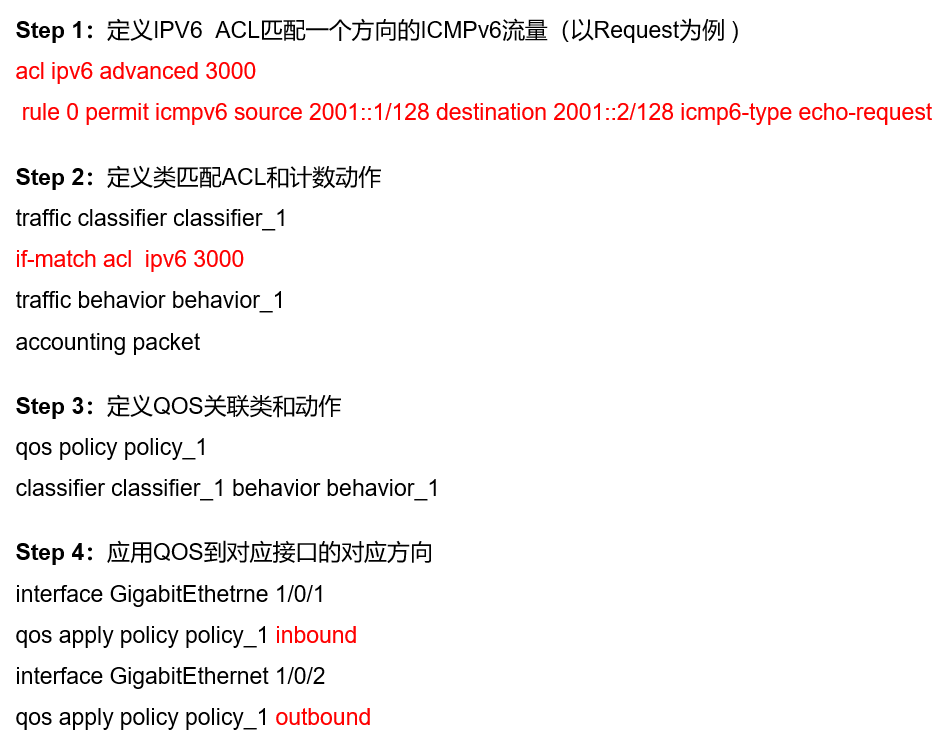
ARP流统方法
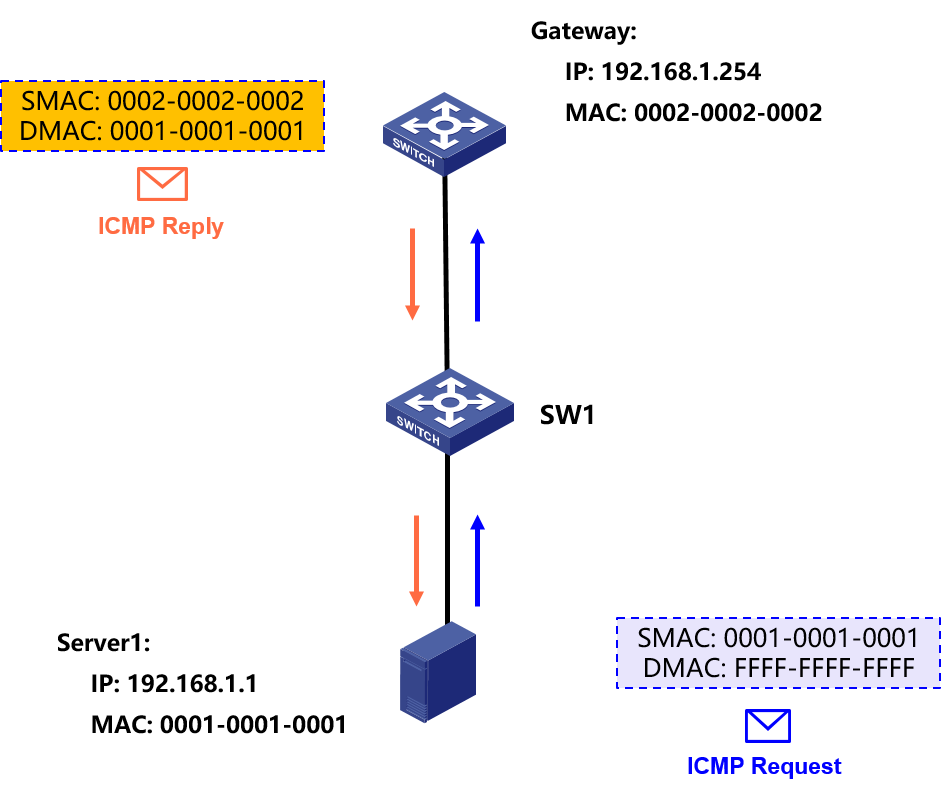
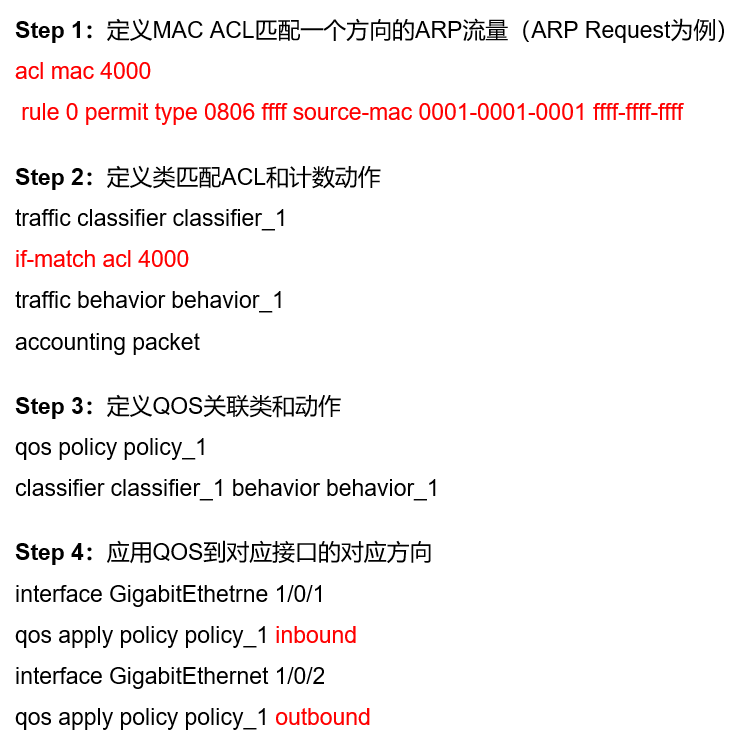
针对ARP报文的流统也类似,需要注意的是,必须创建一个MAC ACL,指定类型编号为0806的ARP报文、根据报文的源目MAC进行匹配。
示例中,Server 1向Gateway发出广播ARP请求报文,Gateway向Server 1发出单播ARP响应报文。
假设在中间设备SW1上统计广播ARP请求报文,需要创建一个MAC ACL匹配0806类型、源MAC为0001-0001-0001的报文。
DHCP流统方法
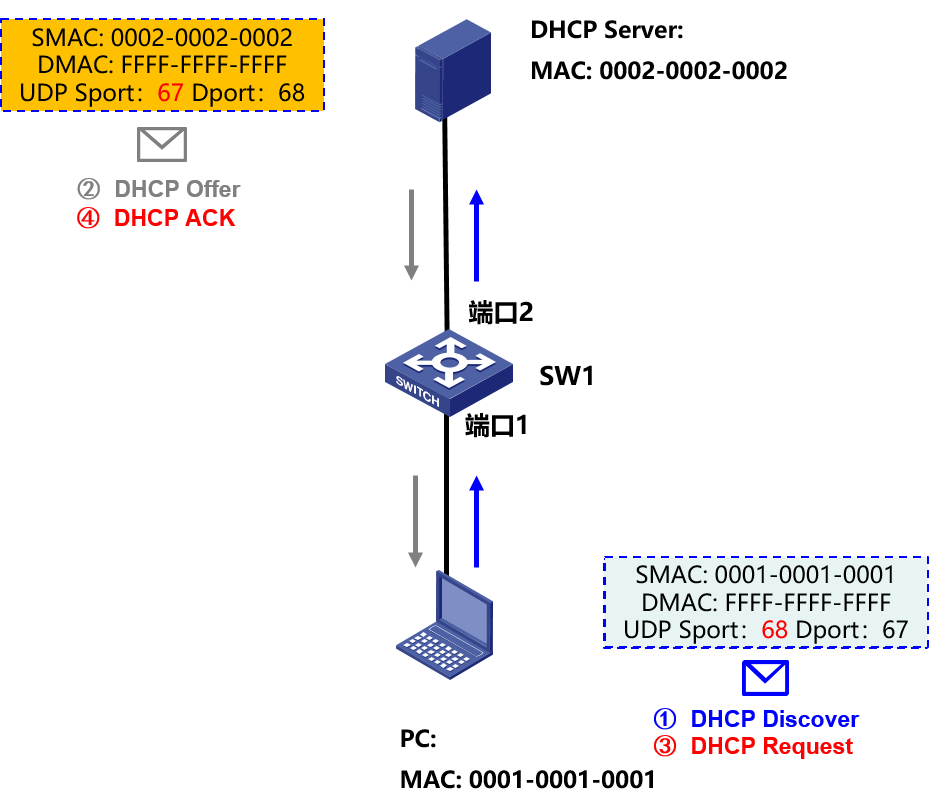
DHCP获取地址时,终端先发出Discovery报文,服务器收到后会进行地址的分配并回复Offer报文,终端收到后会再次发送Request报文进行确认,服务器最后回复ACK给终端。
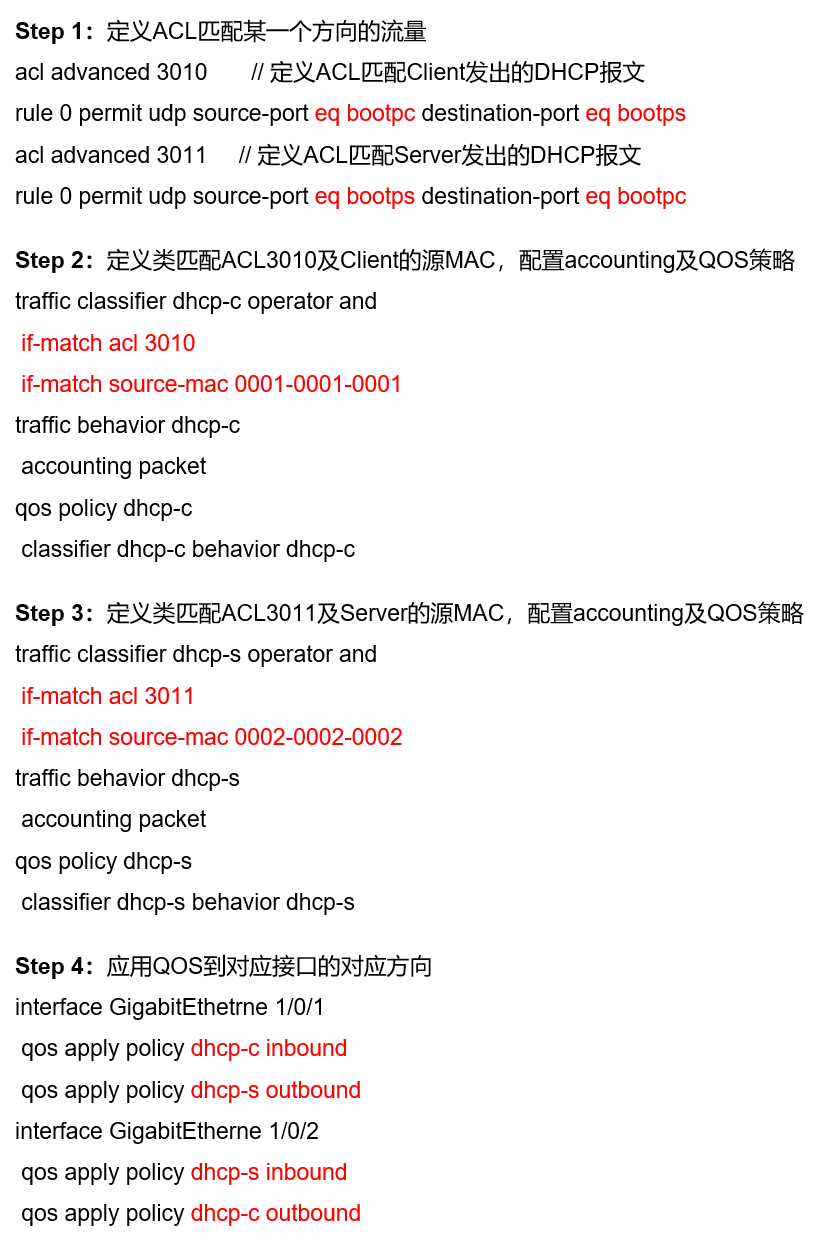
DHCP报文均为UDP报文,客户端发出的报文UDP源端口号为68 (bootpc),Server发出的DHCP报文源端口号67 (bootps),因此可以根据报文的源MAC及UDP端口号进行匹配。
示例中,定义ACL 3010匹配客户端发出的DHCP报文,定义ACL 3011匹配服务器发出的DHCP报文,同时,在流分类中匹配ACL和报文的源MAC地址。
VXLAN流统方法
随着VXLAN技术的广泛应用,现有网络和传统网络相比有了很大变化,VXLAN报文的流统慢慢成为了网络打工人的一项必备技能。
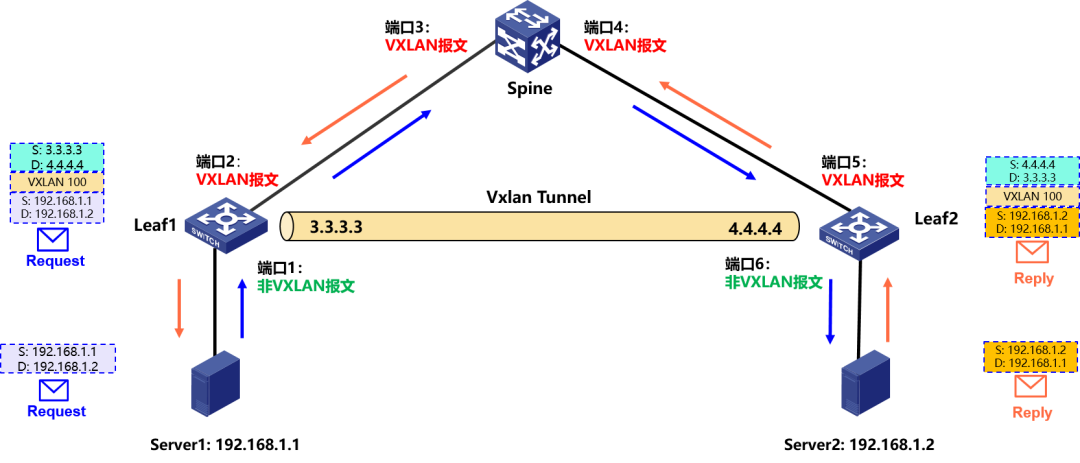
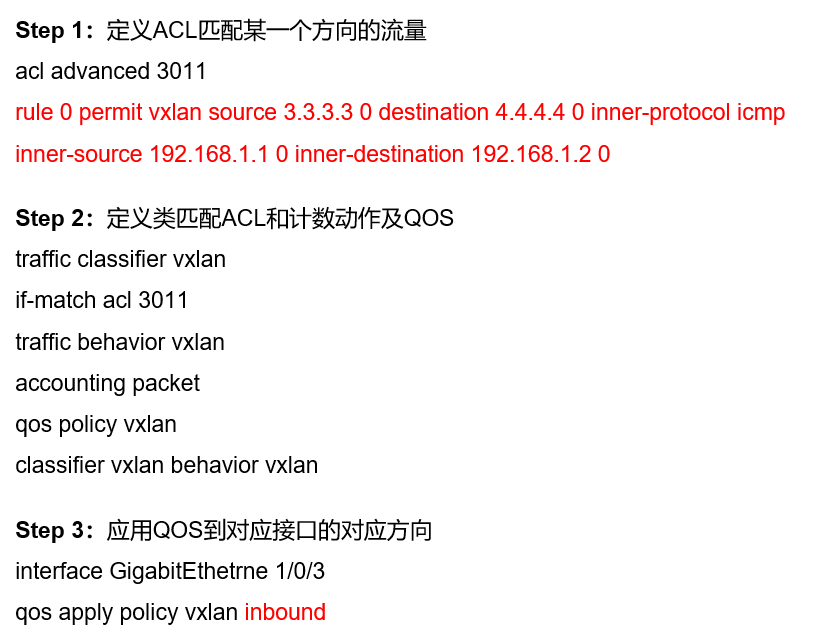
这里先来介绍一下VXLAN组网下报文的封装和转发过程。示例中,Leaf 1和Leaf 2分别与Spine互联,通过发布EVPN路由形成VXLAN隧道,隧道地址分别为3.3.3.3和4.4.4.4。
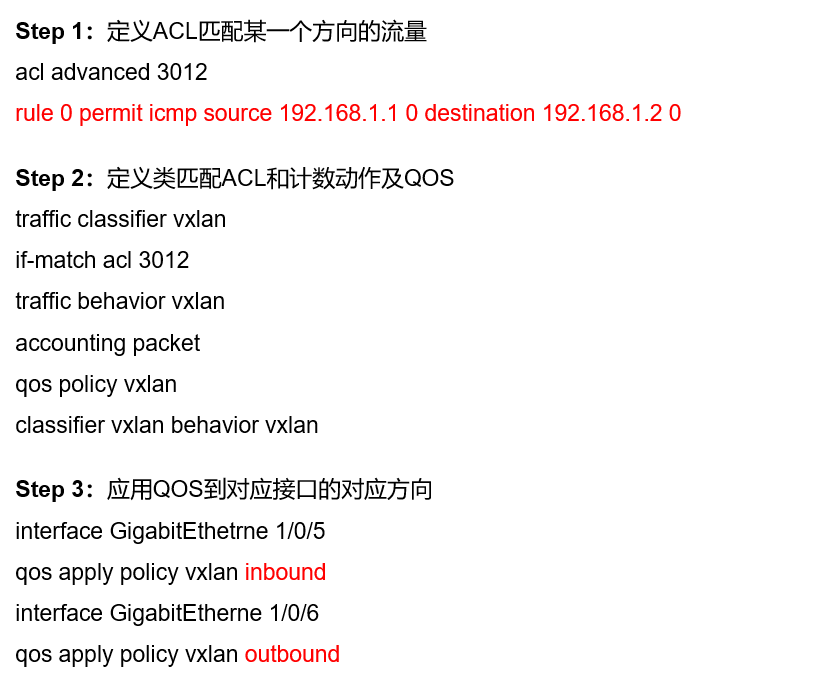
当Server 1 (IP=192.168.1.1) ping 往Server 2 (IP=192.168.1.2) 时,Server 1发出普通ICMP Request报文,从端口1进入Leaf 1并封装VXLAN头及外层IP头,封装后从端口2发出、通过端口3进入Spine设备,Spine设备根据外层IP信息从端口4发出报文,从端口5进入Leaf 2,Leaf 2解除VXLAN封装后将报文从端口6发给Server 2,返程流量实现相同。这里给大家总结两种VXLAN报文的流统方法:
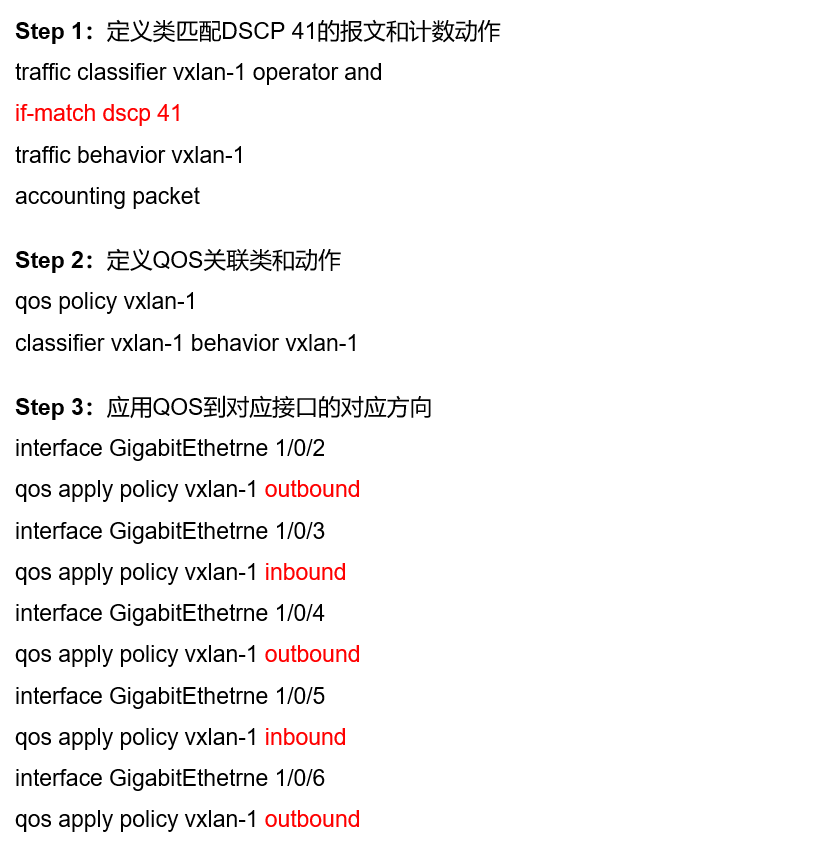
1. 标记报文DSCP的方式
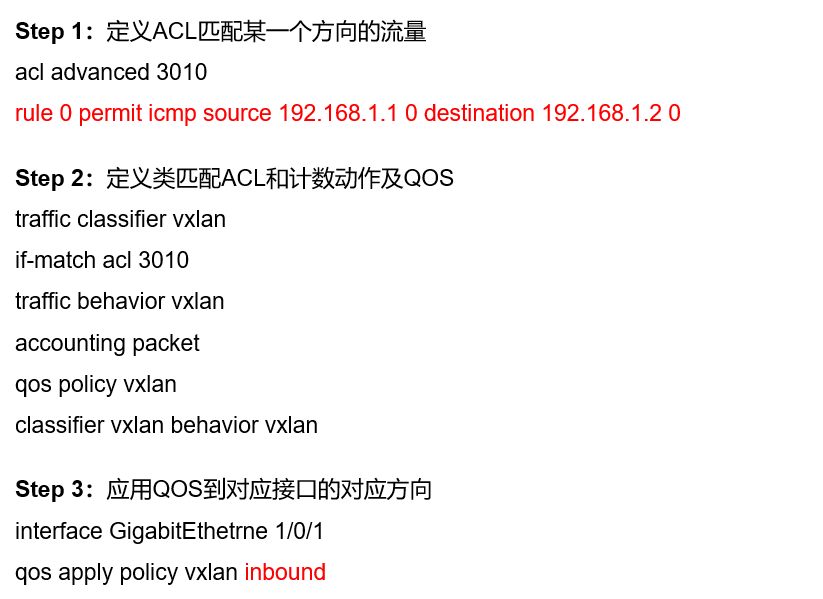
2. 匹配VXLAN内层IP的方式
标记报文DSCP的方式
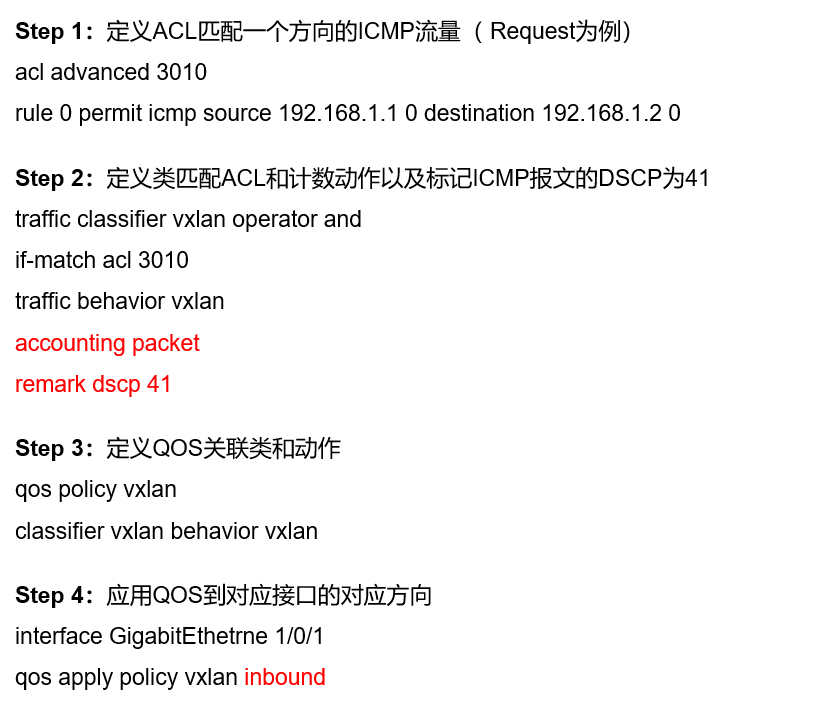
匹配VXLAN内层IP的方式
结束语
常用的流统方法大致就是这些啦,作为网络打工人的你都学废了吗?小学徒以后再遇到丢包问题就不用怕啦!
还需要注意的是,不同交换机产品对流统的支持情况不同,实际使用时以具体产品规格为准哦!
我们下期再见啦!
来源:新华三服务